
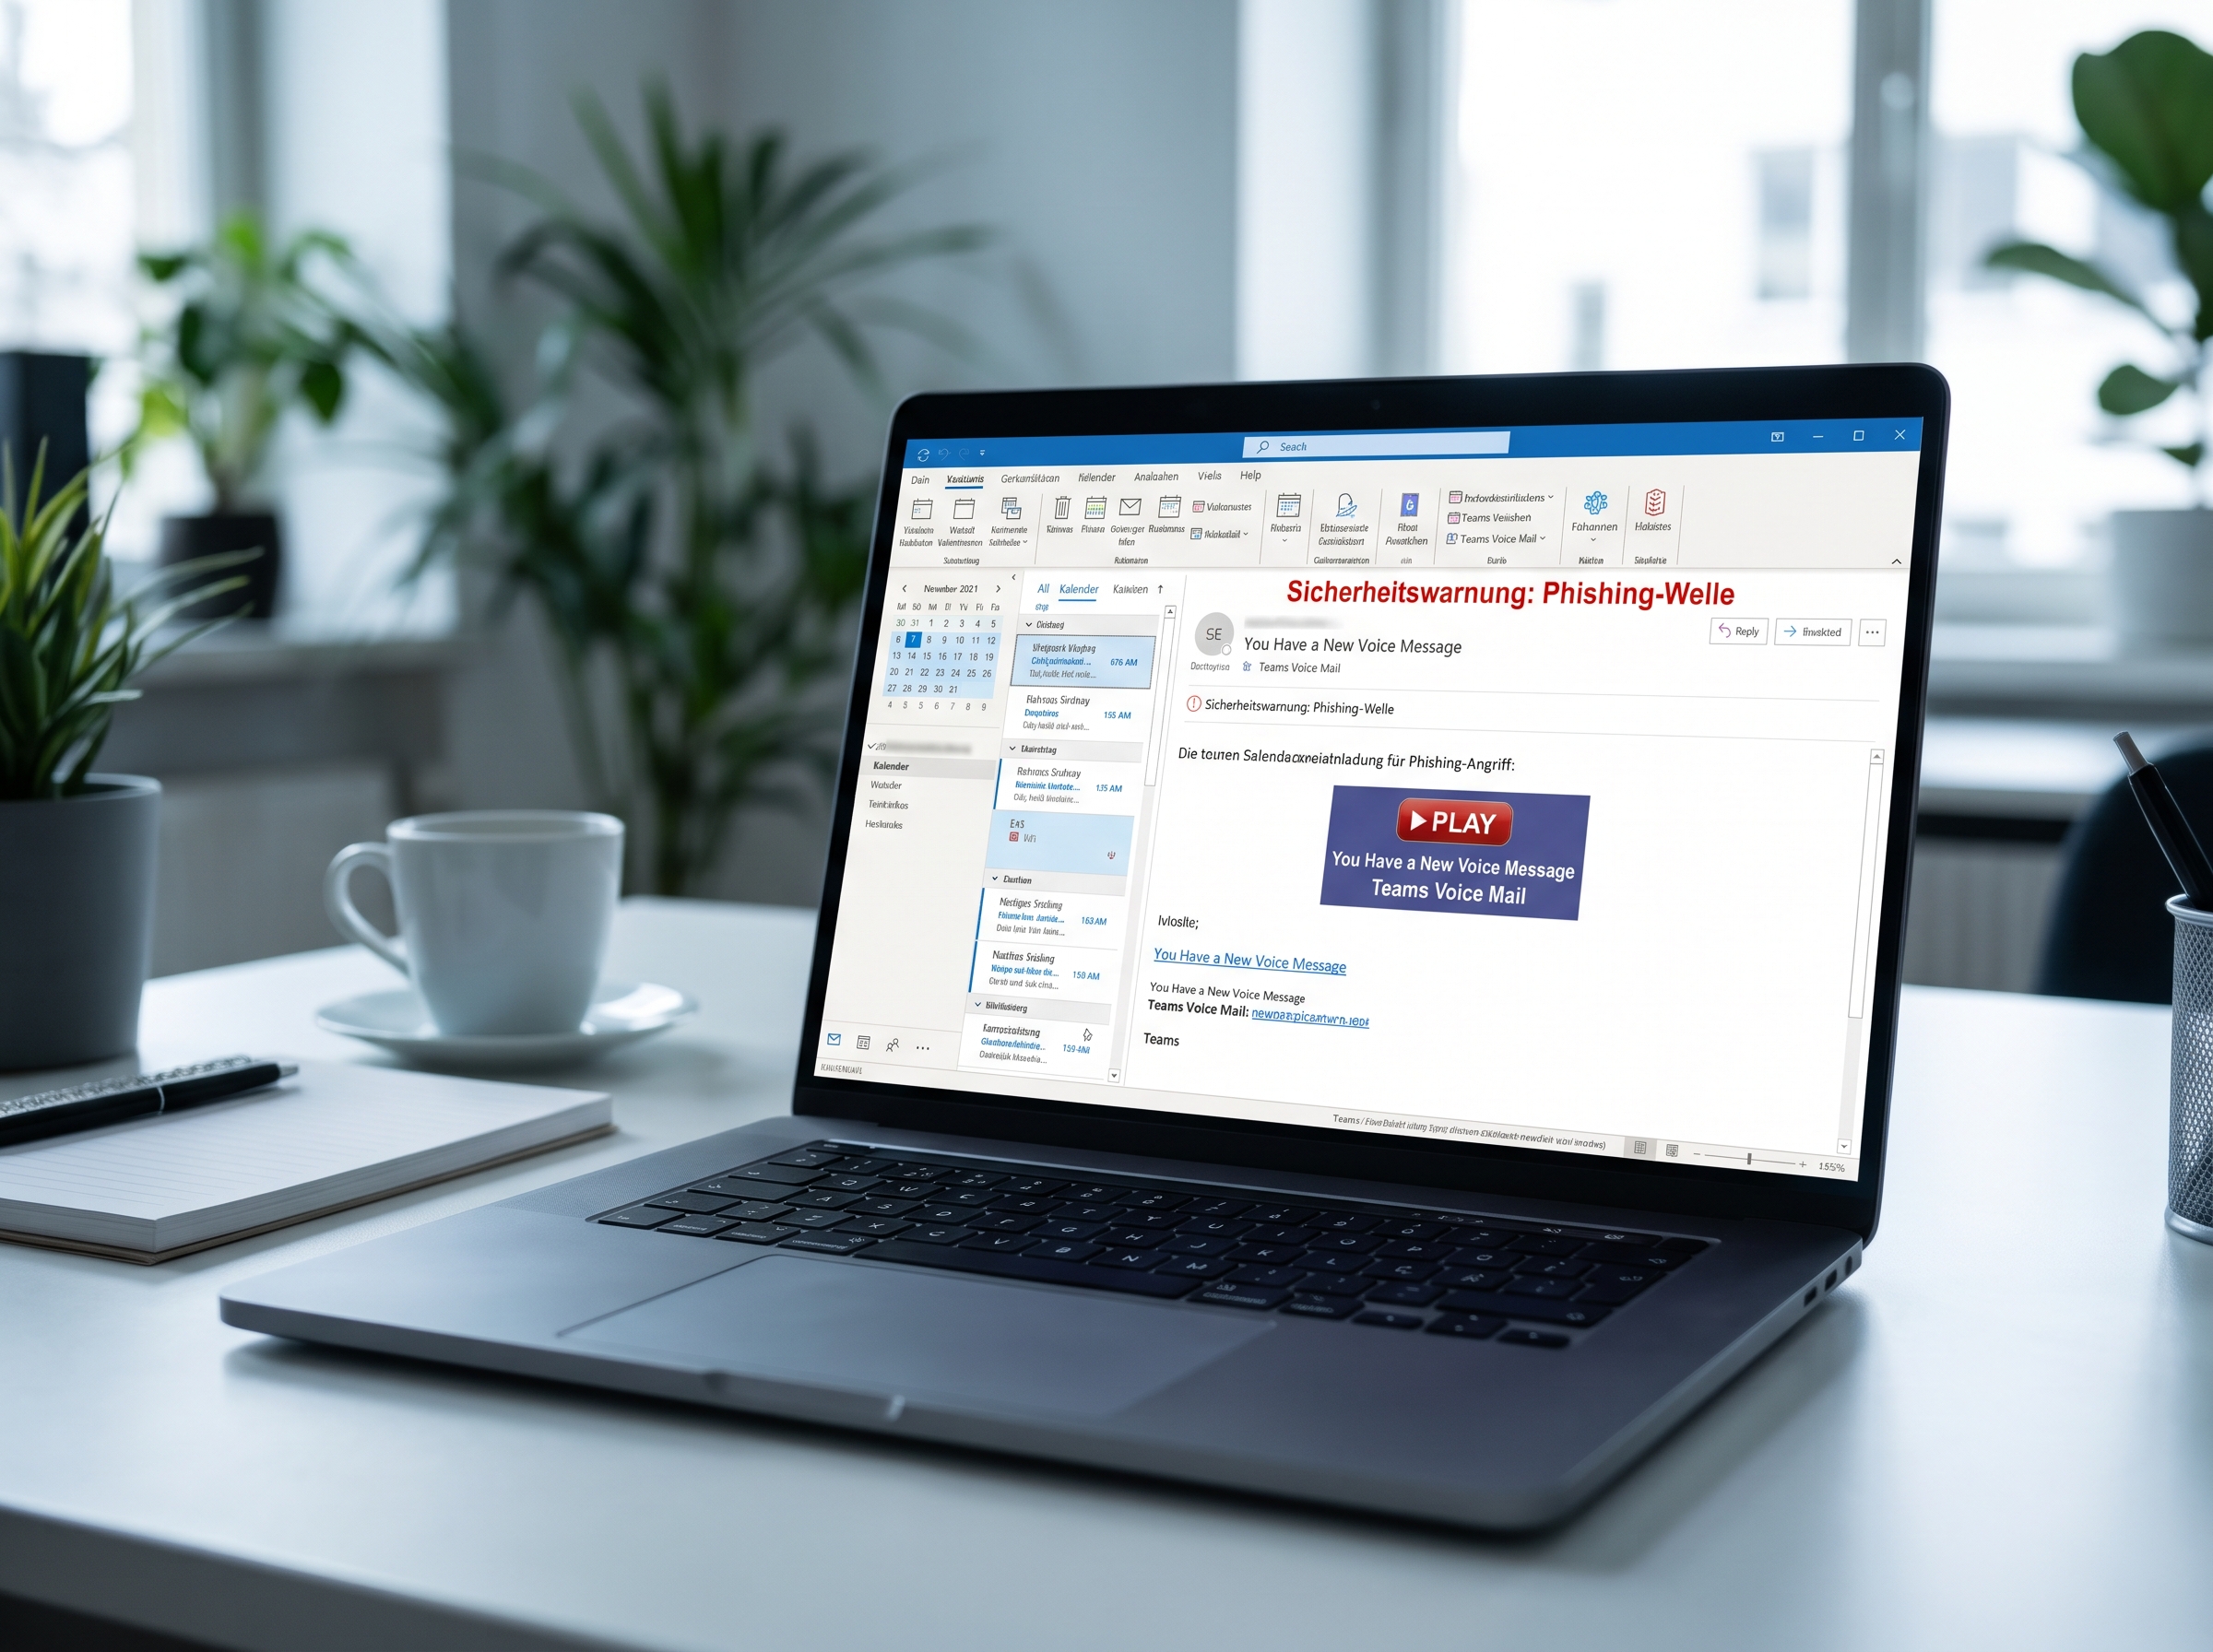
Aktuell beobachten wir eine neue, raffinierte Angriffswelle auf Microsoft 365-Konten. Die Angreifer nutzen diesmal keine Dateifreigaben, sondern Outlook-Kalendereinladungen und angebliche Microsoft Teams-Benachrichtigungen, um Anwender in die Falle zu locken.
Die Angreifer versenden E-Mails, die wie legitime Systembenachrichtigungen aussehen – oft direkt aus bereits kompromittierten Postfächern von Geschäftspartnern. Dabei kommen vor allem zwei Varianten zum Einsatz: In Kalendereinladungen erhalten Sie unangekündigt einen Termin, der einen Link zu einem vermeintlich wichtigen Dokument (z. B. „Geteiltes Dokument ansehen.pdf“) enthält. Bei falschen Teams-Sprachnachrichten lädt eine E-Mail Sie zu einem „New event“ ein und präsentiert einen auffälligen „PLAY“-Button („You Have a New Voice Message“).
Das Gefährliche an dieser Kampagne ist die technische Täuschung. Die E-Mails sind keine billigen Fälschungen, sondern werden legitim direkt von den echten Microsoft 365-Servern aus bereits übernommenen Konten versendet. Da die Absenderinfrastruktur sauber ist, schlagen klassische Virenscanner und SPAM-Erkennungen hier nicht an. Ein Klick auf den Link oder den Play-Button lädt jedoch keine Datei und spielt keine Nachricht ab.
Das Vertrauen in den bekannten Absender verleitet viele Empfänger dazu, den Link zu öffnen. Wer auf der nachfolgenden, gefälschten Login-Seite seine Zugangsdaten eingibt, wird sofort zum nächsten Opfer dieser Kettenreaktion. Hochentwickelte Angreifer sind auf diesen gefälschten Seiten mittlerweile in der Lage, Anmeldesitzungen abzufangen und so bestehende Zwei-Faktor-Authentifizierungen (MFA) auszuhebeln. Im Hintergrund richten sie oft unsichtbare Postfachregeln ein (z. B. eine Regel namens „.“), um Warn- und Antwortmails direkt zu löschen. Über die Teilen-Funktion oder das Adressbuch wird der Angriff dann sofort an Geschäftspartner, Kunden und Kollegen weitergetragen.
Wie Sie sich und Ihr Unternehmen schützen können:
- Basisschutz durchsetzen: Auch wenn kein hundertprozentiger Schutz existiert, ist die konsequente flächendeckende Aktivierung der 2-Faktor-Authentifizierung (MFA) zwingend erforderlich, um einfache, automatisierte Kontoübernahmen zu stoppen.
- Skepsis schärfen: Seien Sie äußerst misstrauisch gegenüber unangekündigten Kalendereinladungen oder Dateifreigaben, selbst wenn diese scheinbar von vertrauten Geschäftspartnern stammen.
- Kalendereinträge sicher löschen: Wenn Sie eine verdächtige Kalendereinladung erhalten, löschen Sie diese per Rechtsklick („Löschen“). Wählen Sie bei der folgenden Frage zwingend „Keine Antwort senden“. Eine Absage würde den Angreifern nur bestätigen, dass Ihre Adresse aktiv ist.
- Rückfrage halten: Greifen Sie im Zweifel kurz zum Telefon und fragen Sie beim Absender nach, bevor Sie einen Link anklicken. Antworten Sie nicht auf die verdächtige E-Mail, da die Angreifer diese Antworten oft abfangen.
Zögern Sie nicht – der CNS Service Desk hilft
- Wir prüfen das für Sie: Sind Sie bei einer E-Mail unsicher? Melden Sie sich jederzeit bei uns. Wir werfen gerne einen genauen Blick auf verdächtige Nachrichten und geben Ihnen eine sichere Einschätzung.
- Keine falsche Scham im Ernstfall: Sollten Sie im hektischen Arbeitsalltag versehentlich auf einen solchen Link geklickt oder sogar Zugangsdaten eingegeben haben – verheimlichen Sie dies bitte nicht! Melden Sie sich in so einem Fall direkt und umgehend beim CNS Service Desk. Je schneller wir informiert sind, desto effektiver können wir sofortige Gegenmaßnahmen einleiten und den Schaden für Sie und Ihre Kontakte begrenzen.
Bitte sprechen sie zudem mit unserem Vertriebsteam. Elemente aus unseren folgenden Produkten können Ihre Infrastruktur entscheidend vor Angriffen im Bereich E-Mail und Microsoft 365 schützen:
- VALLEY ONE managed 365 Mail Standard E-Mail Security & AntiSpam
- VALLEY ONE managed 365 Tenant Guard Schützt den Microsoft 365 Tenant vor Datenverlust und Cyberrisiken.