Category

News

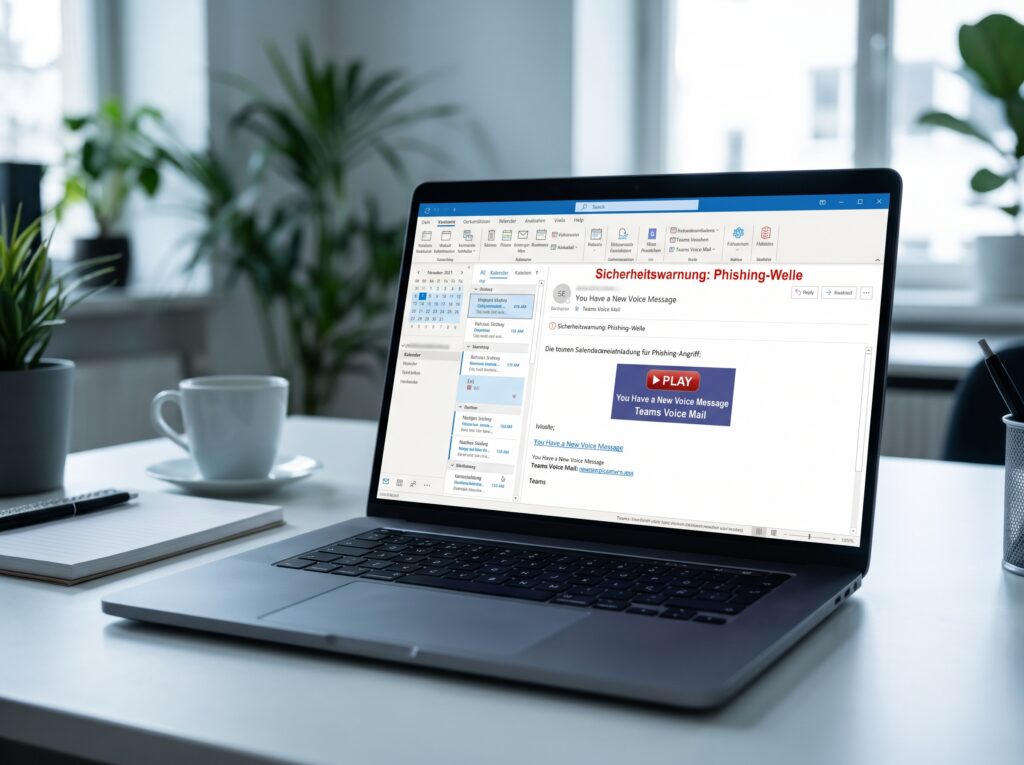
Sicherheitswarnung: Phishing-Welle über Kalendereinladungen und falsche Microsoft Teams-Sprachnachrichten

By News

Aktuell beobachten wir eine neue, raffinierte Angriffswelle auf Microsoft 365-Konten. Die Angreifer nutzen diesmal keine Dateifreigaben, sondern Outlook-Kalendereinladungen und angebliche Microsoft Teams-Benachrichtigungen, um Anwender in die Falle zu locken.

Die Angreifer versenden E-Mails, die wie legitime Systembenachrichtigungen aussehen – oft direkt aus bereits kompromittierten Postfächern von Geschäftspartnern. Dabei kommen vor allem zwei Varianten zum Einsatz: In Kalendereinladungen erhalten Sie unangekündigt einen Termin, der einen Link zu einem vermeintlich wichtigen Dokument (z. B. „Geteiltes Dokument ansehen.pdf“) enthält. Bei falschen Teams-Sprachnachrichten lädt eine E-Mail Sie zu einem „New event“ ein und präsentiert einen auffälligen „PLAY“-Button („You Have a New Voice Message“).

Das Gefährliche an dieser Kampagne ist die technische Täuschung. Die E-Mails sind keine billigen Fälschungen, sondern werden legitim direkt von den echten Microsoft 365-Servern aus bereits übernommenen Konten versendet. Da die Absenderinfrastruktur sauber ist, schlagen klassische Virenscanner und SPAM-Erkennungen hier nicht an. Ein Klick auf den Link oder den Play-Button lädt jedoch keine Datei und spielt keine Nachricht ab.

Das Vertrauen in den bekannten Absender verleitet viele Empfänger dazu, den Link zu öffnen. Wer auf der nachfolgenden, gefälschten Login-Seite seine Zugangsdaten eingibt, wird sofort zum nächsten Opfer dieser Kettenreaktion. Hochentwickelte Angreifer sind auf diesen gefälschten Seiten mittlerweile in der Lage, Anmeldesitzungen abzufangen und so bestehende Zwei-Faktor-Authentifizierungen (MFA) auszuhebeln. Im Hintergrund richten sie oft unsichtbare Postfachregeln ein (z. B. eine Regel namens „.“), um Warn- und Antwortmails direkt zu löschen. Über die Teilen-Funktion oder das Adressbuch wird der Angriff dann sofort an Geschäftspartner, Kunden und Kollegen weitergetragen.

Wie Sie sich und Ihr Unternehmen schützen können:

  • Basisschutz durchsetzen: Auch wenn kein hundertprozentiger Schutz existiert, ist die konsequente flächendeckende Aktivierung der 2-Faktor-Authentifizierung (MFA) zwingend erforderlich, um einfache, automatisierte Kontoübernahmen zu stoppen.
  • Skepsis schärfen: Seien Sie äußerst misstrauisch gegenüber unangekündigten Kalendereinladungen oder Dateifreigaben, selbst wenn diese scheinbar von vertrauten Geschäftspartnern stammen.
  • Kalendereinträge sicher löschen: Wenn Sie eine verdächtige Kalendereinladung erhalten, löschen Sie diese per Rechtsklick („Löschen“). Wählen Sie bei der folgenden Frage zwingend „Keine Antwort senden“. Eine Absage würde den Angreifern nur bestätigen, dass Ihre Adresse aktiv ist.
  • Rückfrage halten: Greifen Sie im Zweifel kurz zum Telefon und fragen Sie beim Absender nach, bevor Sie einen Link anklicken. Antworten Sie nicht auf die verdächtige E-Mail, da die Angreifer diese Antworten oft abfangen.

Zögern Sie nicht – der CNS Service Desk hilft

  • Wir prüfen das für Sie: Sind Sie bei einer E-Mail unsicher? Melden Sie sich jederzeit bei uns. Wir werfen gerne einen genauen Blick auf verdächtige Nachrichten und geben Ihnen eine sichere Einschätzung.
  • Keine falsche Scham im Ernstfall: Sollten Sie im hektischen Arbeitsalltag versehentlich auf einen solchen Link geklickt oder sogar Zugangsdaten eingegeben haben – verheimlichen Sie dies bitte nicht! Melden Sie sich in so einem Fall direkt und umgehend beim CNS Service Desk. Je schneller wir informiert sind, desto effektiver können wir sofortige Gegenmaßnahmen einleiten und den Schaden für Sie und Ihre Kontakte begrenzen.

Bitte sprechen sie zudem mit unserem Vertriebsteam. Elemente aus unseren folgenden Produkten können Ihre Infrastruktur entscheidend vor Angriffen im Bereich E-Mail und Microsoft 365 schützen:

  • VALLEY ONE managed 365 Mail Standard E-Mail Security & AntiSpam
  • VALLEY ONE managed 365 Tenant Guard Schützt den Microsoft 365 Tenant vor Datenverlust und Cyberrisiken.

Proaktiver Schutz: CNS sichert Kundensysteme erfolgreich gegen kritische „PHP2Shell“-Schwachstelle ab

By News

Am 21. Oktober 2026 veröffentlichten die Entwickler der weltweit eingesetzten Programmiersprache PHP Details und Patches zu zwei als hochkritisch eingestuften Sicherheitslücken (CVE-2026-109618 und CVE-2026-109619). Diese unter dem Namen „PHP2Shell“ bekannt gewordenen Schwachstellen weisen einen CVSS-Score von 9.2 auf und bergen das theoretische Risiko, dass unautorisierte Dritte aus der Ferne schadhaften Code auf Webservern ausführen können.

Sicherheit durch schnelle Reaktion Für die CNS GmbH hat die Integrität und Sicherheit der betreuten Kundensysteme oberste Priorität. Unser IT-Security-Team hat die Vorab-Informationen der Entwickler-Community bereits im Vorfeld engmaschig überwacht. Unmittelbar nach der offiziellen Veröffentlichung der Sicherheitspatches am gestrigen Nachmittag haben wir umgehend reagiert.

Präventive Maßnahmen erfolgreich abgeschlossen In enger Abstimmung mit den Betreibern unserer Hosting-Infrastruktur wurden sämtliche betroffenen Web-Umgebungen und Applikationen auf die abgesicherten PHP-Versionen aktualisiert. Zusätzlich wurden betagte interne Schnittstellen durch strenge Firewall-Regelwerke auf Netzwerkebene isoliert, um jegliche Angriffsfläche bereits präventiv zu eliminieren.

Was bedeutet das für unsere Kunden? Für Sie als Kunde der CNS GmbH besteht kein Handlungsbedarf. Alle von uns bereitgestellten Web-Applikationen, Portale und Schnittstellen laufen sicher und reibungslos auf den gepatchten Systemumgebungen. Die Vertraulichkeit und Integrität Ihrer Daten war zu jedem Zeitpunkt uneingeschränkt gewährleistet.

Wir behalten die Entwicklungen der globalen IT-Sicherheitslage für Sie weiterhin kontinuierlich im Blick, um auch in Zukunft jederzeit schnell und effektiv handeln zu können. Bei Rückfragen zu unseren IT-Sicherheitsmaßnahmen steht Ihnen unser Service Desk gerne zur Verfügung.

Wichtige Warnung aus dem CNS Service Desk

By News

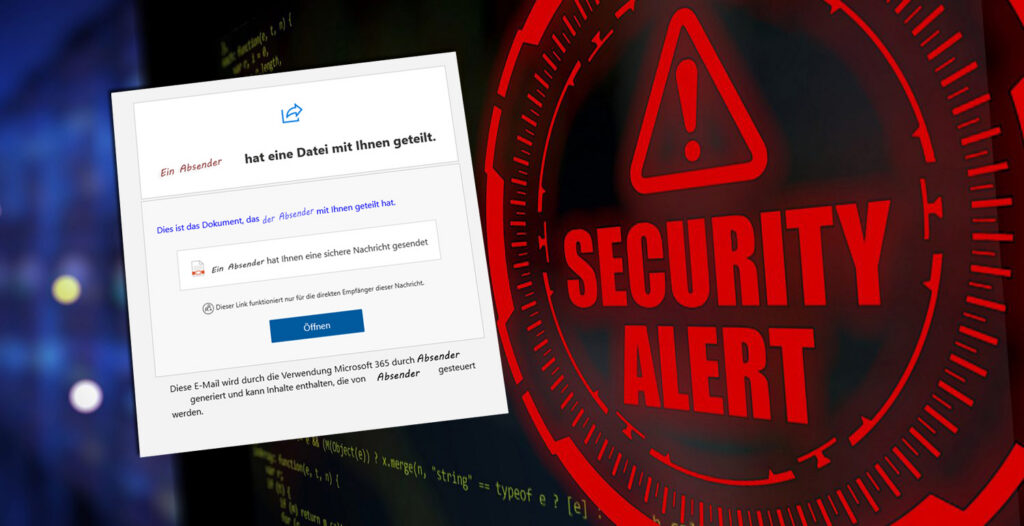
Das komfortable Teilen von Dateien aus dem eigenen Microsoft OneDrive oder SharePoint ist im Geschäftsalltag eine enorme Erleichterung. Doch wenn Cyberkriminelle – meist durch einen unbedachten Klick auf einen betrügerischen Link – Zugriff auf ein Microsoft-Konto erlangen, wird genau diese nützliche Funktion zur gefährlichen Waffe.

In den vergangenen zwei Wochen verzeichnen wir eine massive Zunahme solcher Vorfälle. Die Masche läuft hochgradig automatisiert und nach einem immer gleichen, perfiden Muster ab: Sobald ein Postfach übernommen wurde, hinterlegen die Angreifer eine schädliche Datei im OneDrive des Opfers. Über die Teilen-Funktion wird der Link zu dieser Datei dann an das gesamte persönliche Adressbuch versendet. Innerhalb von Minuten gehen so oft bis zu 1.000 E-Mails an Geschäftspartner, Kunden und Kollegen heraus.

Das Gefährliche an dieser Kampagne ist die technische Täuschung. Die E-Mails sind keine billigen Fälschungen, sondern werden legitim direkt von den echten Microsoft 365-Servern versendet. Sie sehen aus wie eine reguläre Systembenachrichtigung (z. B. „Max Mustermann hat Ihnen eine sichere Nachricht gesendet“). Da die Absenderinfrastruktur sauber ist, schlagen klassische Virenscanner und SPAM-Erkennungen hier nicht an.

Das Vertrauen in den bekannten Absender verleitet viele Empfänger dazu, den Link zu öffnen. Wer auf der nachfolgenden, gefälschten Login-Seite seine Zugangsdaten eingibt, wird sofort zum nächsten Opfer dieser Kettenreaktion. Hochentwickelte Angreifer sind auf diesen gefälschten Seiten mittlerweile sogar in der Lage, Anmeldesitzungen abzufangen und so bestehende Zwei-Faktor-Authentifizierungen (MFA) auszuhebeln.

Wie Sie sich und Ihr Unternehmen schützen können:

Basisschutz durchsetzen: Auch wenn kein hundertprozentiger Schutz existiert, ist die konsequente flächendeckende Aktivierung der 2-Faktor-Authentifizierung (MFA) zwingend erforderlich, um einfache, automatisierte Kontoübernahmen zu stoppen.

Skepsis schärfen: Seien Sie äußerst misstrauisch gegenüber unangekündigten Dateifreigaben, selbst wenn diese scheinbar von vertrauten Geschäftspartnern stammen.

Rückfrage halten: Greifen Sie im Zweifel kurz zum Telefon und fragen Sie beim Absender nach, bevor Sie einen Link anklicken. Antworten Sie nicht auf die verdächtige E-Mail, da die Angreifer diese Antworten oft abfangen.

Zögern Sie nicht – der CNS Service Desk hilft

Bitte sprechen sie zudem mit unserem Vertriebsteam. Elemente aus unseren folgenden Produkten können Ihre Infrastruktur entscheidend vor Angriffen im Bereich E-Mail und Microsoft 365 schützen:

VALLEY ONE managed 365 Mail Standard – E-Mail Security & AntiSpam

VALLEY ONE managed 365 Tenant Guard – Schützt den Microsoft 365 Tenant vor Datenverlust und Cyberrisiken.

CNS begrüßt 150 Gäste beim Neujahrsempfang

By News

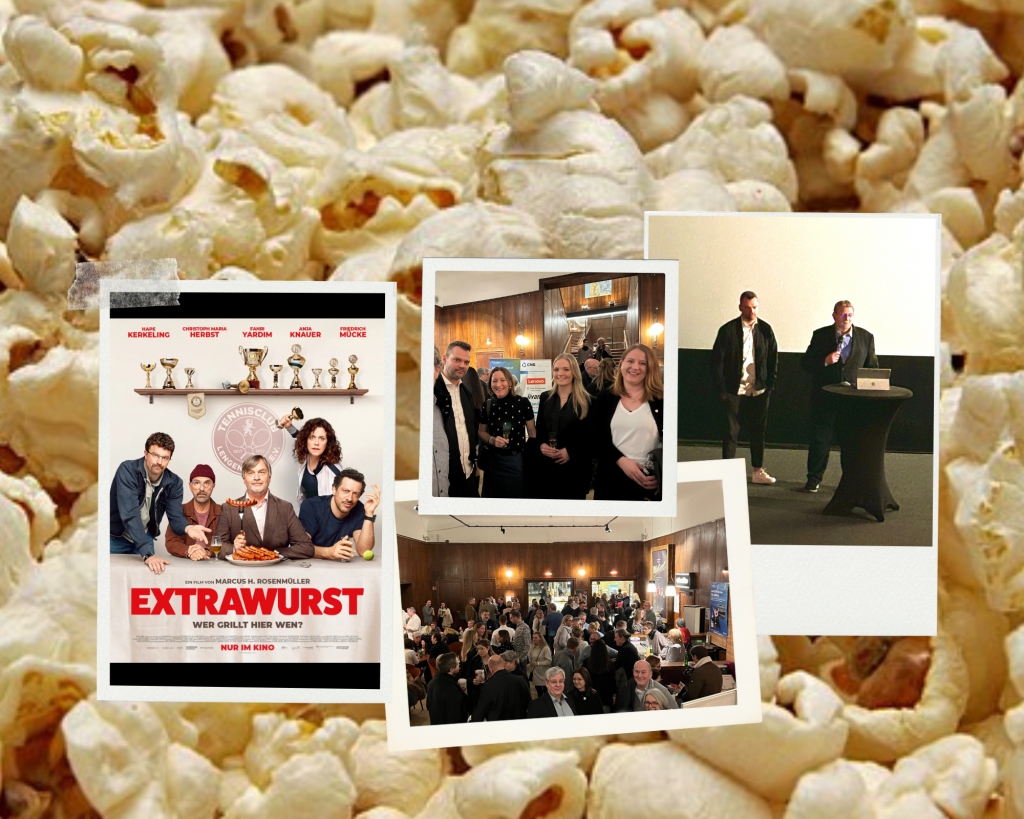
Film ab für den traditionellen Neujahrsempfang der CNS im Schauburg Filmpalast Gelsenkirchen. Rund 150 Gäste folgten der Einladung in eines der schönsten Kinos Deutschlands und starteten gemeinsam ins neue Jahr. Die Geschäftsführer Frank Müller und Mark Sebastian begrüßten die Gäste persönlich.

Das Konzept ist seit Jahren bewährt: Bei Popcorn und Getränken erfahren die Gäste erst, wenn sich der Vorhang öffnet, welcher Film gezeigt wird. In diesem Jahr war „Extrawurst“ der Überraschungsfilm, hochkarätig besetzt unter anderem mit Hape Kerkeling, Christoph Maria Herbst, Fahri Yardim und Gaby Dohm. Die Komödie sorgte für viele Lacher und regte mit ihren gesellschaftlich relevanten Themen zugleich zum Nachdenken an. Genug Gesprächsstoff jedenfalls, um nach dem Abspann den Abend an Bar und Buffet fortzusetzen, neue Kontakte zu knüpfen und sich über gemeinsame Projekte auszutauschen. Der Neujahrsempfang unterstrich damit einmal mehr den persönlichen Austausch und bildete einen gelungenen Auftakt für die partnerschaftliche Zusammenarbeit im neuen Jahr.

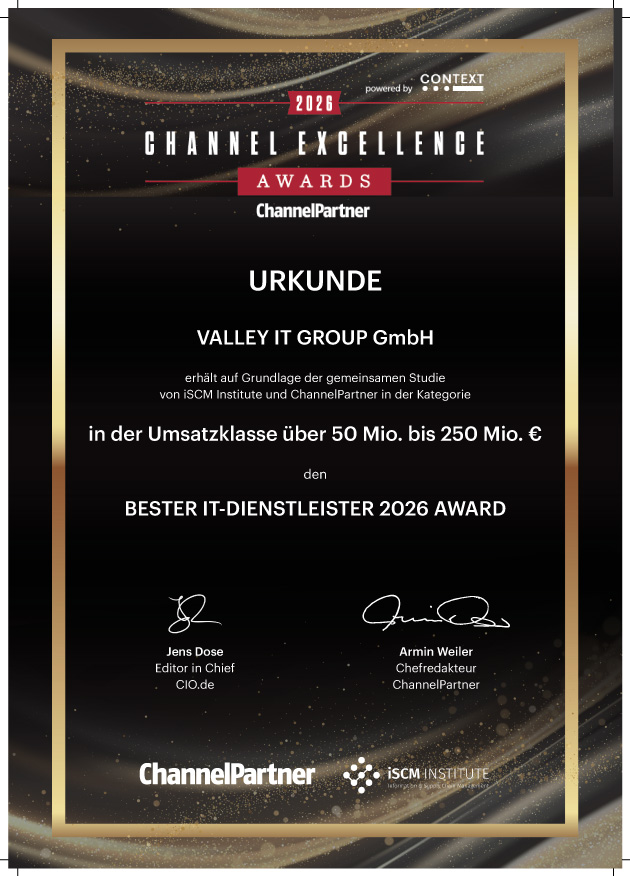
VALLEY IT GROUP ist „Bester IT-Dienstleister 2026“

By News

Die VALLEY IT GROUP, zu der auch die CNS GmbH gehört, wurde im Rahmen der Channel Excellence Awards 2026 als „Bester IT-Dienstleister 2026“ ausgezeichnet. In der Umsatzklasse zwischen 50 und 250 Millionen Euro belegte die Unternehmensgruppe Platz 1 und zählt damit zur absoluten Spitze der Branche.

Bewertet wurden zentrale Leistungsdimensionen wie Sicherheit, Stabilität und Verfügbarkeit der IT-Dienste, die Einhaltung vereinbarter Termine und Service-Level-Agreements, Reaktionszeiten und Verfügbarkeiten eines 24×7 Service Desks sowie die Beratungskompetenz der IT-Dienstleister. Das Gesamtergebnis unterstreicht, dass die VALLEY IT GROUP in diesen für Kunden entscheidenden Bereichen überzeugt hat.

Die Kundenzufriedenheitsstudie wurde von ChannelPartner und COMPUTERWOCHE durchgeführt und vom Marktforschungsinstitut iSCM Institut fachlich begleitet. An der aktuellen Erhebung beteiligten sich 2.270 IT-Entscheider. Insgesamt nahmen rund 900 IT-Dienstleister teil, 76 qualifizierten sich für die Endausscheidung.

Die Preisverleihung fand am 22. Januar 2026 im G.O.P. Varieté-Theater München statt. Für die VALLEY IT GROUP nahm Alexander Maintok, verantwortlich für das operative Geschäft der Unternehmensgruppe, die Auszeichnung entgegen.

„Diese Ehrung gehört unseren Kundinnen und Kunden ebenso wie den Teams aller Gesellschaften unserer Unternehmensgruppe“, sagt Maintok. „Sie bestätigt unseren konsequenten Kurs: moderne, skalierbare Managed Services mit messbarem Mehrwert – vom Mittelstand bis zum Konzern, lokal verankert und international lieferfähig.“ Maintok weiter: „Exzellente Kundenerlebnisse sind kein Zufall. Wir investieren gezielt in unsere Mitarbeitenden, in Servicequalität und in ein starkes Ökosystem. Das zahlt direkt auf Verlässlichkeit, Sicherheit und Effizienz bei unseren Kunden ein.“

Veränderungen in der Geschäftsführung der CNS

By News
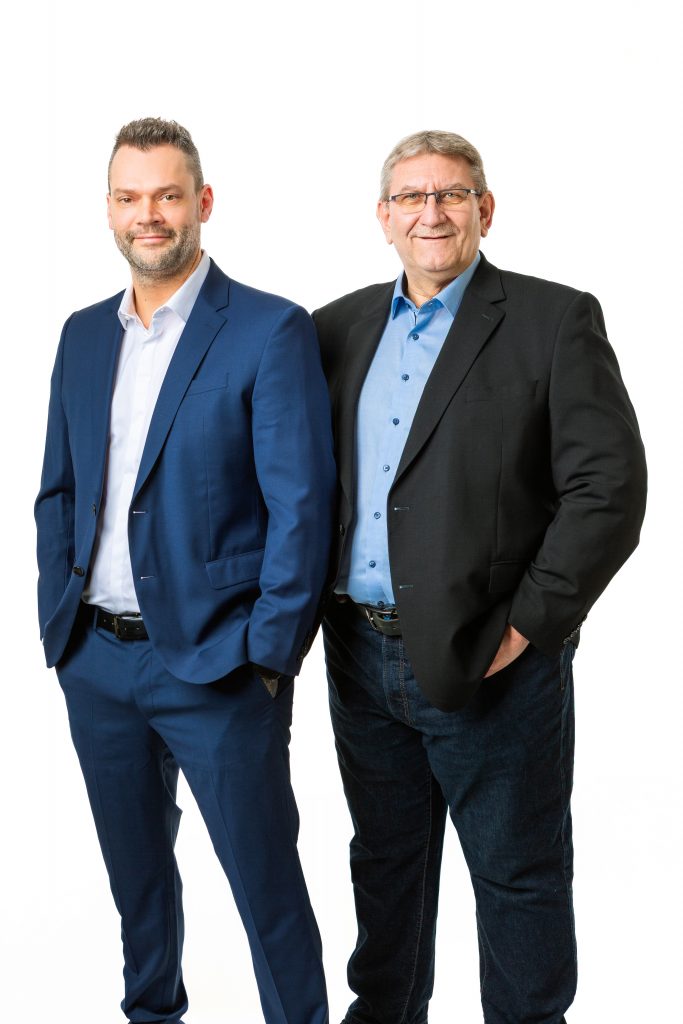
Mark Sebastian und Frank Müller

Bei der CNS kommt es zu Veränderungen in der Geschäftsführung. Künftig wird das Unternehmen von Frank Müller und Mark Sebastian gemeinsam geführt.

Frank Müller übernimmt die Rolle des CEO/COO. Er trägt die Gesamtverantwortung für die kaufmännische Steuerung, die unternehmensweiten Prozesse sowie den operativen Betrieb. Frank Müller gehört der Geschäftsführung bereits seit 2010 an.

Mit Wirkung zum 1. Januar 2026 ist Mark Sebastian in die Geschäftsführung der CNS aufgerückt und verantwortet als CSO/CTO die Bereiche Vertrieb, Technologie und technische Umsetzung. Er ist am 1. Oktober 2024 zur CNS gestoßen und hat sich seitdem äußerst erfolgreich in das Unternehmen eingebracht.

Zum 31. Dezember 2025 haben Andreas Pilgrim und Andreas Laege die Geschäftsführung verlassen. Beide bleiben der CNS weiterhin in verantwortungsvollen Funktionen erhalten: Andreas Laege als Principal Solutions Architect, Andreas Pilgrim als Head of Industrial & OEM Solutions.

Mit dieser Neuaufstellung stärkt die CNS ihre Führungsstruktur und schafft klare Verantwortlichkeiten für die weitere strategische und operative Entwicklung des Unternehmens.

30 Jahre CNS – ein besonderes Jubiläum

By News

Im Jahr 2025 durfte die CNS GmbH auf ihr 30-jähriges Firmenjubiläum zurückblicken. Ein Meilenstein, den wir im Rahmen gemeinsamer Veranstaltungen würdig gefeiert haben.

Seit dem 29. März 1995 hat sich unser Unternehmen stetig weiterentwickelt. Aus einem kleinen IT-Systemhaus wurde ein leistungsstarker IT-Dienstleister und Managed Service Provider mit heute rund 80 spezialisierten Mitarbeitenden. Zu den prägenden Etappen unserer Geschichte zählen der Standortwechsel von Essen nach Gelsenkirchen, das kontinuierliche Wachstum unseres Teams, die Fusion mit der SEALNET sowie der Beitritt zur VALLEY IT GROUP. Gemeinsam haben diese Entwicklungen dazu beigetragen, dass wir heute zu den führenden IT-Dienstleistern und Managed Service Providern im Ruhrgebiet, am Niederrhein und darüber hinaus gehören.

Bei aller Veränderung sind unsere zentralen Werte unverändert geblieben: Kundenorientierung, Fachkompetenz, Lösungsorientierung und Zuverlässigkeit bilden seit drei Jahrzehnten das Fundament unseres Handelns.

Unser Dank gilt allen Mitarbeitenden, die mit ihrem Engagement und ihrer Expertise maßgeblich zum Erfolg der CNS beitragen. Ebenso bedanken wir uns bei unseren Kundinnen und Kunden, Partnern und Dienstleistern für das anhaltende Vertrauen und die partnerschaftliche Zusammenarbeit.

Wir freuen uns darauf, diesen Weg gemeinsam weiterzugehen – mit Beständigkeit in unseren Werten und Offenheit für neue Entwicklungen.

Windows 10 End of Life – Jetzt auf Windows 11 umsteigen!

By News
Microsoft beendet den kostenlosen Support für Windows 10 am 14. Oktober 2025.

Jetzt handeln – mit CNS als erfahrenem IT-Partner an Ihrer Seite.

Was bedeutet das Supportende von Windows 10 für Ihr Unternehmen?
Nach dem 14. Oktober 2025 stellt Microsoft für die Editionen Windows 10 Home, Pro und Education keine kostenlosen Sicherheitsupdates mehr bereit.

Das bedeutet konkret:

  • Neu entdeckte Schwachstellen bleiben ungepatcht
  • Ihre Systeme sind anfällig für Cyberangriffe und Sicherheitsrisiken
  • Sie erfüllen möglicherweise nicht mehr aktuelle Compliance-Anforderungen
  • Ihre IT-Infrastruktur wird mit der Zeit technisch und wirtschaftlich überholt

Welche Optionen haben Sie als Windows 10-Nutzer?

Um weiterhin sicher und effizient arbeiten zu können, bieten sich zwei strategische Wege an:

  1. Migration auf Windows 11
  • Nutzung der neuesten Sicherheits- und Produktivitätsfunktionen
  • Zukünftige Updates und Microsoft-Support garantiert
  • Voraussetzung: Hardware muss den Windows 11-Systemanforderungen entsprechen. Wir prüfen Ihre Systemkompatibilität und begleiten die Migration vollständig.
  1. Extended Security Updates (ESU)
  • Für bestimmte Windows 10-Versionen gegen Gebühr erhältlich
  • Nur als Übergangslösung gedacht – ohne neue Funktionen
  • Steigende Kosten mit jedem weiteren Jahr. Wir helfen Ihnen, eine sichere Übergangsstrategie zu entwickeln.

CNS ist Ihr Partner für eine sichere und effiziente Windows-Migration

Mit über 30 Jahren Erfahrung als IT-Systemhaus begleiten wir Unternehmen jeder Größe bei der IT-Transformation.

Unsere Leistungen im Überblick

Individuelle Systemanalyse:
Wir prüfen Ihre bestehende IT-Infrastruktur auf Windows 11-Kompatibilität und erstellen eine passgenaue Migrationsstrategie.

Patchmanagement & Monitoring:
Frühzeitige Erkennung von Handlungsbedarf – für Kunden mit CNS-Monitoringlösungen.

Hardware-Beratung und Beschaffung:
Wir beraten Sie bei der Auswahl geeigneter Geräte und kümmern uns um die Bestellung.

Wichtig: Bei Hardware ist eine frühzeitige Planung und Bestellung dringend zu empfehlen!


Jetzt kostenlose Erstberatung sichern!

Sie haben Fragen oder möchten Ihre individuelle Situation unverbindlich besprechen?
Kontaktieren Sie Jannik Swoboda – Ihr Ansprechpartner für Windows-Migrationen bei CNS.

Vereinbaren Sie jetzt Ihre kostenlose Erstberatung – ganz unverbindlich.

Wir zeigen Ihnen den besten Weg aus Windows 10 – sicher, geplant und nachhaltig.

Jannik Swoboda

Jannik Swoboda

EoL Microsoft Exchange Server 2016/2019

By News

Microsoft stellt den Support ein – handeln Sie jetzt!

Am 14. Oktober 2025 endet der erweiterte Support für Microsoft Exchange Server 2016 und Exchange Server 2019.

Das bedeutet: Keine Sicherheitsupdates, kein technischer Support – und ein erhöhtes Risiko für Ihre IT-Infrastruktur. Betroffen sind zahlreiche Unternehmen, die ihre E-Mail-Kommunikation noch über eine lokale (On-Premise) Exchange-Umgebung betreiben. Die Zeit zum Handeln ist jetzt – bevor Lücken entstehen, die sich später nur mit hohem Aufwand schließen lassen.

Was das Support-Ende für Unternehmen bedeutet
  • Keine Sicherheitsupdates mehr: Sicherheitslücken bleiben ungeschlossen – ein Risiko für Datenschutz, Compliance und Betrieb.
  • Steigender Wartungsaufwand: IT-Abteilungen müssen veraltete Systeme aufwendig pflegen – zu Lasten von Effizienz und Planbarkeit.
  • Hohe Kosten im Schadensfall: Ein nicht abgesichertes E-Mail-System kann zu Datenverlust, Ausfällen und Image-Schäden führen.

Parallel plant Microsoft die Einführung eines Nachfolgers: Exchange Server SE (Subscription Edition) – jedoch ausschließlich als Abo-Modell. Für viele Unternehmen ist das der ideale Zeitpunkt, um den Wechsel in die Cloud anzugehen.

CNS begleitet Sie bei der sicheren Migration zu Microsoft 365

Als erfahrener IT-Partner unterstützt CNS Unternehmen dabei, Exchange Server 2016/2019 sicher, effizient und zukunftsfähig in die Cloud zu überführen – mit Exchange Online als Teil von Microsoft 365.

Unser Leistungsangebot:

  • ✅ Individuelle Beratung zur Ausgangslage und Strategie
  • ✅ Technische Analyse Ihrer bestehenden Umgebung
  • ✅ Planung und Durchführung der Migration
  • ✅ Nutzer-Schulung & Post-Migration-Support
  • ✅ Maximale Datensicherheit & minimale Ausfallzeiten

Unsere Expertinnen und Experten beraten Sie herstellerunabhängig – mit Fokus auf die Lösung, die zu Ihrem Unternehmen passt.

Kostenloses Beratungsgespräch sichern – ganz unverbindlich

Sie möchten wissen, wie Ihre Migration konkret aussehen könnte?
Dann vereinbaren Sie jetzt ein kostenloses und unverbindliches Erstgespräch mit unserem Experten Jannik Swoboda.

Innerhalb von 30 Minuten erhalten Sie:

  • Eine erste Einschätzung Ihrer aktuellen Exchange-Situation
  • Empfehlungen für den Umstieg auf Microsoft 365 / Exchange Online
  • Antworten auf technische und organisatorische Fragen

Warum sich der Wechsel zu Exchange Online jetzt lohnt

  • Maximale Sicherheit & Compliance – durch regelmäßige Updates und moderne Schutzmechanismen
  • Ortsunabhängiger Zugriff & mobile Nutzung
  • Höhere Performance & Skalierbarkeit
  • Reduzierung von Betriebskosten
  • Nahtlose Integration mit Teams, SharePoint & weiteren Microsoft 365-Diensten

Ihr Partner für den Weg in die Cloud: CNS GmbH

Seit über 30 Jahren begleitet CNS sicher durch die digitale Transformation – mit technischem Know-how, praxisnaher Beratung und einem Team, das zuhört. Lassen Sie uns gemeinsam die Zukunft Ihrer E-Mail-Kommunikation gestalten. Bevor der Support endet – und bevor es zu spät ist.

Jannik Swoboda

Jannik Swoboda

✉ j.swoboda@cns-gmbh.de       ✆ 0209 38642-12

CNS ist Partner von Micosoft

CNS barrierefrei erleben